 DYNAMES
8 aprile 2022, ore 16:10 (UTC). Su un server di un fornitore di energia ucraino è in programma l’avvio di un malware costruito per spegnere le sottostazioni elettriche di una regione. Poco più di un’ora prima, un operatore che ESET attribuisce con alta confidenza al gruppo russo Sandworm aveva creato l’attività che lo avrebbe fatto partire; dieci minuti dopo sarebbe scattato un secondo programma, pensato per cancellare le tracce [7]. Il piano non è riuscito: il CERT ucraino, con il supporto di ESET, lo ha fermato [7][8].
La scena è utile perché mostra dove si è spostata la linea del fronte: non più soltanto sui computer d’ufficio, ma sui sistemi che muovono il mondo fisico.
Il cuore dell’impianto
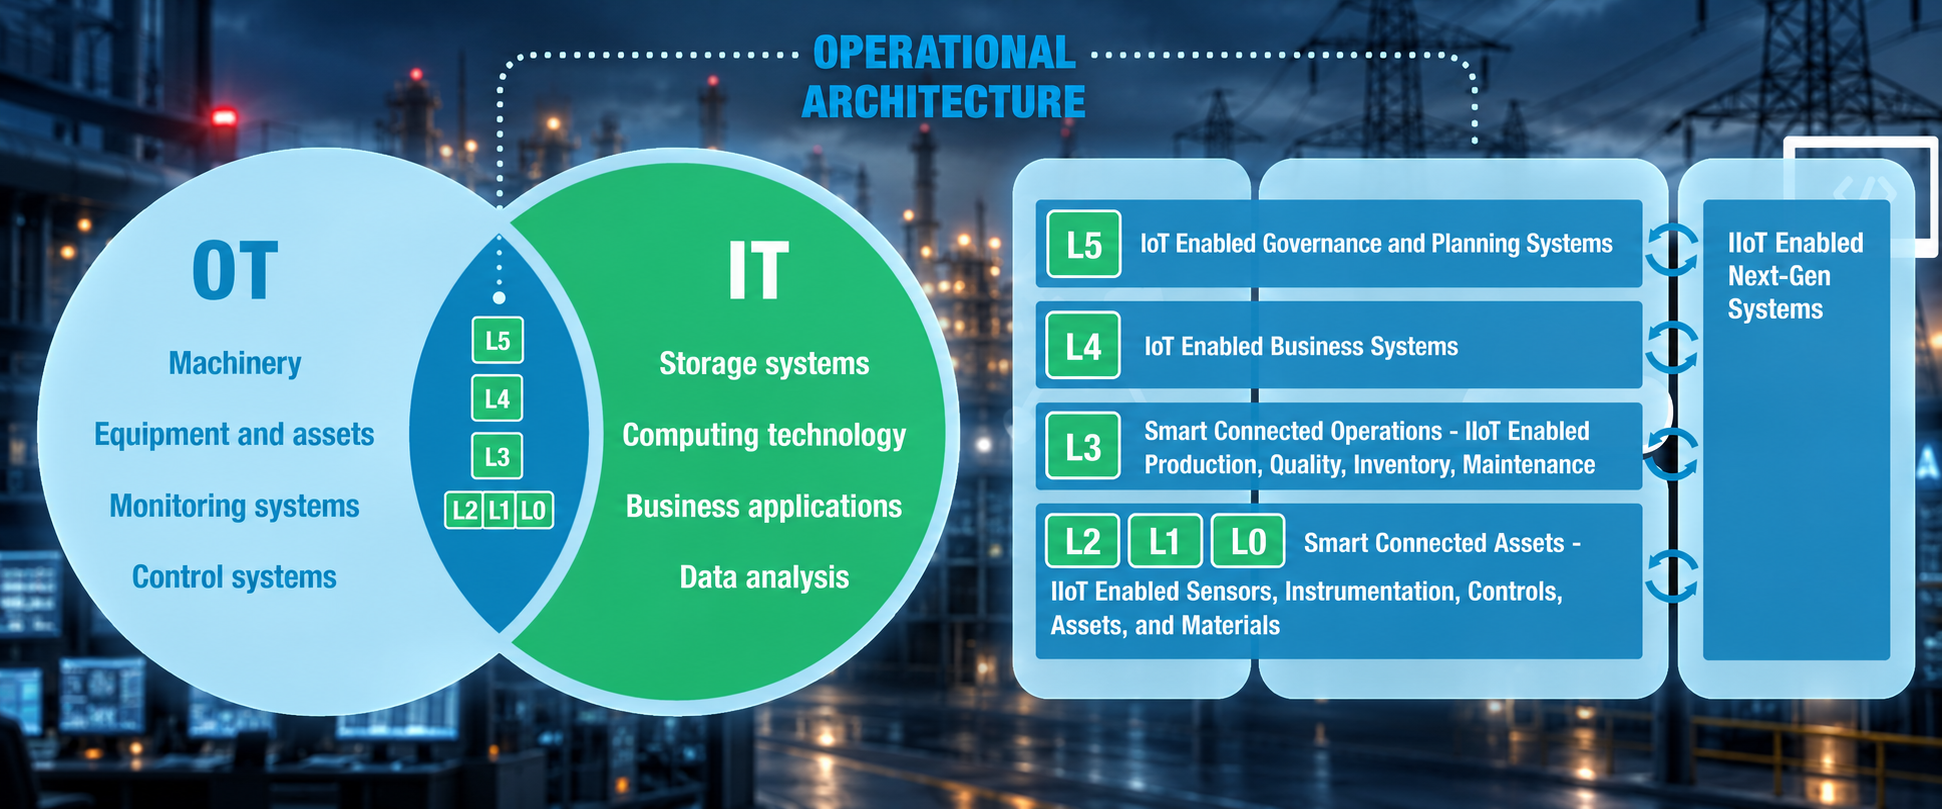
Si chiama Operational Technology, OT: sono i sistemi che governano turbine, pompe, valvole e reti elettriche. Non gestiscono dati, gestiscono processi.
Per anni li abbiamo immaginati come isole, separate dal resto e protette da protocolli proprietari. L’immagine regge sempre meno. Efficienza, manutenzione predittiva e controllo a distanza hanno collegato l’OT alla rete aziendale e, di fatto, al resto del mondo. Minacce e vulnerabilità tipiche dell’OT sono descritte nella guida NIST SP 800-82 Rev. 3 [4].
Il passaggio tra i due mondi è il punto più delicato. Secondo MITRE, in ambienti con sistemi sia IT sia OT, una compromissione della catena di fornitura che colpisce l’IT può aprire la strada all’OT [5]. L’attacco, insomma, non deve per forza partire dalla turbina: può partire da un fornitore.
Tre fragilità, nella mia lettura, pesano più delle altre:
- Macchine longeve. Molti componenti industriali restano in servizio per decenni, e quando sono stati progettati autenticazione e crittografia non erano priorità.
- Poca visibilità. Senza un inventario aggiornato di ciò che è collegato, soprattutto lungo la filiera dei fornitori, è difficile proteggere ciò che non si conosce. Inoltre, senza una mappatura dei flussi dati, è impossibile sapere quale componente comunica, verso dove, in che modo.
- Aggiornamenti difficili. Fermare un impianto per installare una patch non è come riavviare un computer: servono finestre programmate, difficili da conciliare con servizi che non possono fermarsi.
Quando la geopolitica entra in sala controllo
Il Global Cybersecurity Outlook 2026 del World Economic Forum, pubblicato il 12 gennaio 2026, mette la geopolitica al primo posto tra i fattori che orientano le strategie di difesa: il 64% delle organizzazioni considera nei propri piani gli attacchi a motivazione geopolitica, per esempio contro infrastrutture critiche o a fini di spionaggio [1].
ENISA, l’agenzia europea per la cybersicurezza, offre un quadro meno lineare. Nel rapporto 2026, uscito il 22 settembre e relativo al 2025, osserva che tecniche, infrastrutture e metodi d’accesso simili ricorrono tra criminali, attivisti e gruppi legati a Stati, anche quando gli obiettivi sono diversi [2]. L’edizione precedente indicava il ransomware come la minaccia più impattante in Europa e segnalava, al tempo stesso, un’intensificazione delle operazioni dei gruppi allineati a Stati [3].
Ne ricavo una conclusione: la geopolitica orienta le priorità di difesa e di intelligence, ma non spiega tutto, e il confine tra spionaggio, attivismo e criminalità è sempre più sfumato.
Tre mosse sulla scacchiera
1. Entrare prima, agire dopo. Nel febbraio 2024 CISA, NSA e FBI hanno avvertito che Volt Typhoon, gruppo legato allo Stato cinese, si era insediato nelle reti informatiche di diverse infrastrutture critiche. Secondo la loro valutazione, formulata con alta confidenza, l’obiettivo è potersi muovere verso i sistemi industriali e interromperne le funzioni in caso di crisi o conflitto. In alcuni ambienti informatici la presenza durava da almeno cinque anni, e il gruppo investe in lunghe ricognizioni preliminari per conoscere la rete della vittima [6].
2. Dare un nome all’attaccante, ma con prudenza.
Nel caso ucraino del 2022 il malware riutilizzava codice di Industroyer, lo strumento collegato al blackout di Kiev del dicembre 2016, e ESET ha attribuito l’operazione a Sandworm con alta confidenza [7][8]. Ma attribuire resta un esercizio di probabilità: ENISA segnala che gli attori si scambiano tecniche e strumenti [2].
3. Il sabotaggio come leva politica.
È la direttrice che mi interessa di più, ed è la più congetturale. Togliere la corrente a una regione non è solo un danno tecnico: può minare la fiducia dei cittadini e complicare la risposta di uno Stato. Qui siamo nel mezzo della cosiddetta “zona grigia” della guerra ibrida, dove l'obiettivo è intangibile ma strutturale: la fiducia verso le infrastrutture civili da cui dipendono i servizi, verso i soggetti privati e pubblici che quelle infrastrutture devono proteggere.
Che cosa sappiamo, e che cosa no
- Sappiamo che attori statali si insediano nelle reti di infrastrutture critiche (CISA, NSA, FBI), che esistono tentativi documentati di interrompere servizi essenziali (Ucraina, 2022) e che le tecniche di attori statali e criminali si sovrappongono sempre di più (ENISA).
- Non sappiamo ancora se l’OT sia già uno strumento efficace di coercizione politica, quanto sia affidabile l’attribuzione nei casi più sfumati e che cosa accadrebbe se un pre-posizionamento venisse attivato.
Su questi punti la mia è un’ipotesi di lavoro. Il compito della cyber intelligence è metterla alla prova.
Che cosa possiamo fare
Quattro priorità, scelte da me:
- Sapere che cosa si protegge. Inventario di impianti, dispositivi e fornitori. L’avviso di CISA invita a dare priorità agli aggiornamenti dei dispositivi esposti verso l’esterno e a pianificare la dismissione delle tecnologie non più supportate [6].
- Separare e blindare gli accessi. Reti industriali isolate dal resto, privilegi minimi, autenticazione a più fattori sugli accessi remoti. Pratiche di base per IT e OT sono raccolte nei Cross-Sector Cybersecurity Performance Goals di CISA [11]; la guida NIST include una baseline di controlli per sistemi OT a impatto basso, moderato e alto [4].
- Cercare le anomalie. Osservare in modo continuo il traffico tra i sistemi di controllo, per accorgersi dei movimenti insoliti prima che diventino danni.
- Essere in regola e allenati. Direttiva NIS2 [9], standard ISA/IEC 62443 [10] e guida NIST SP 800-82 Rev. 3 [4].
Per approfondire: la scheda tecnica
Per gli addetti ai lavori, ecco come i comportamenti descritti sopra si collocano in MITRE ATT&CK for ICS [5]. Gli ID si riferiscono alla release consultata a ottobre 2026
Schema di flusso. infrastruttura IT o supply chain → accesso remoto o perimetro OT → postazioni di ingegneria e server di controllo → controllori e sistemi di sicurezza → processo fisico.
| Fase (mio schema) | Tecnica MITRE ICS | Cosa descrive |
|---|---|---|
| Accesso iniziale | Supply Chain Compromise | Compromissione di prodotti, software o processi di consegna per entrare nell’ambiente di controllo |
| Accesso remoto e movimento laterale | Remote Services Valid Accounts | Uso di accessi remoti e di credenziali legittime per passare dall’IT all’OT |
| Manipolazione dei controller | Program Download | Caricamento di logica di controllo sul dispositivo di campo |
| Manipolazione dei controller | Modify Firmware | Modifica del firmware tramite le funzioni di aggiornamento; |
| Manipolazione dei controller | Change Operating Mode | Cambio di modalità del controller per accedere a funzioni ingegneristiche |
| Comando del processo | Unauthorized Command Message | Invio di comandi che fanno agire i dispositivi fuori dalle condizioni previste |
| Effetto sulla sicurezza | Loss of Protection ; Loss of Safety | Compromissione delle funzioni di protezione e di sicurezza |
| Effetto sull’operatività | Loss of View ; Loss of Control | Perdita di visibilità e di controllo da parte degli operatori |
La tabella descrive comportamenti catalogati: da sola non prova né l’attribuzione né l’intento di un attore.
Bibliografia e fonti
- [1] World Economic Forum, in collaborazione con Accenture, Global Cybersecurity Outlook 2026, 12 gennaio 2026. https://www.weforum.org/publications/global-cybersecurity-outlook-2026/
- [2] ENISA, ENISA Threat Landscape 2026, Atene, 22 settembre 2026 (eventi osservati dal 1° gennaio al 31 dicembre 2025). https://www.enisa.europa.eu/node/19594
- [3] ENISA, ENISA Threat Landscape 2025, ottobre 2025 (incidenti dal 1° luglio 2024 al 30 giugno 2025). https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
- [4] NIST, Special Publication 800-82 Rev. 3 – Guide to Operational Technology (OT) Security, settembre 2023. DOI 10.6028/NIST.SP.800-82r3. https://csrc.nist.gov/pubs/sp/800/82/r3/final
- [5] MITRE, ATT&CK® for Industrial Control Systems, indice delle tecniche: https://attack.mitre.org/techniques/ics/ ; pagine delle singole tecniche (T0862, T0855, T0858, T0829 e altre) su attack.mitre.org. Consultato a ottobre 2026.
- [6] CISA, NSA, FBI e partner, Advisory AA24-038A – PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure, 7 febbraio 2024. https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-038a
- [7] ESET Research, Industroyer2: Industroyer reloaded, 12 aprile 2022. https://www.welivesecurity.com/2022/04/12/industroyer2-industroyer-reloaded/
- [8] CERT-UA, pubblicazione sull’attacco a un fornitore energetico ucraino (Sandworm / UAC-0082, Industroyer2), aprile 2022. https://cert.gov.ua/article/39518
- [9] Parlamento europeo e Consiglio, Direttiva (UE) 2022/2555 (NIS2), 14 dicembre 2022. https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- [10] ISA99 / IEC TC 65 WG 10, serie ISA/IEC 62443 – Security for Industrial Automation and Control Systems. Fonte descrittiva consultata: «Status of the 62443 Standards», https://www.automation.com/article/status-of-the-62443-standards
- [11] CISA, Cross-Sector Cybersecurity Performance Goals, prima edizione 27 ottobre 2022. https://www.cisa.gov/cpg