 DYNAMES
Turner: «Lo trovo troppo... stancante.»
Joubert: «Oh no. È di tutto riposo. È quasi pacifico. Nessun bisogno di schierarti da una parte o dall’altra. Non sposi nessuna causa. Devi aver fede solo in te stesso, e fiducia nella tua precisione.» I tre giorni del Condor, 1975
Un albergo sulla costa inglese
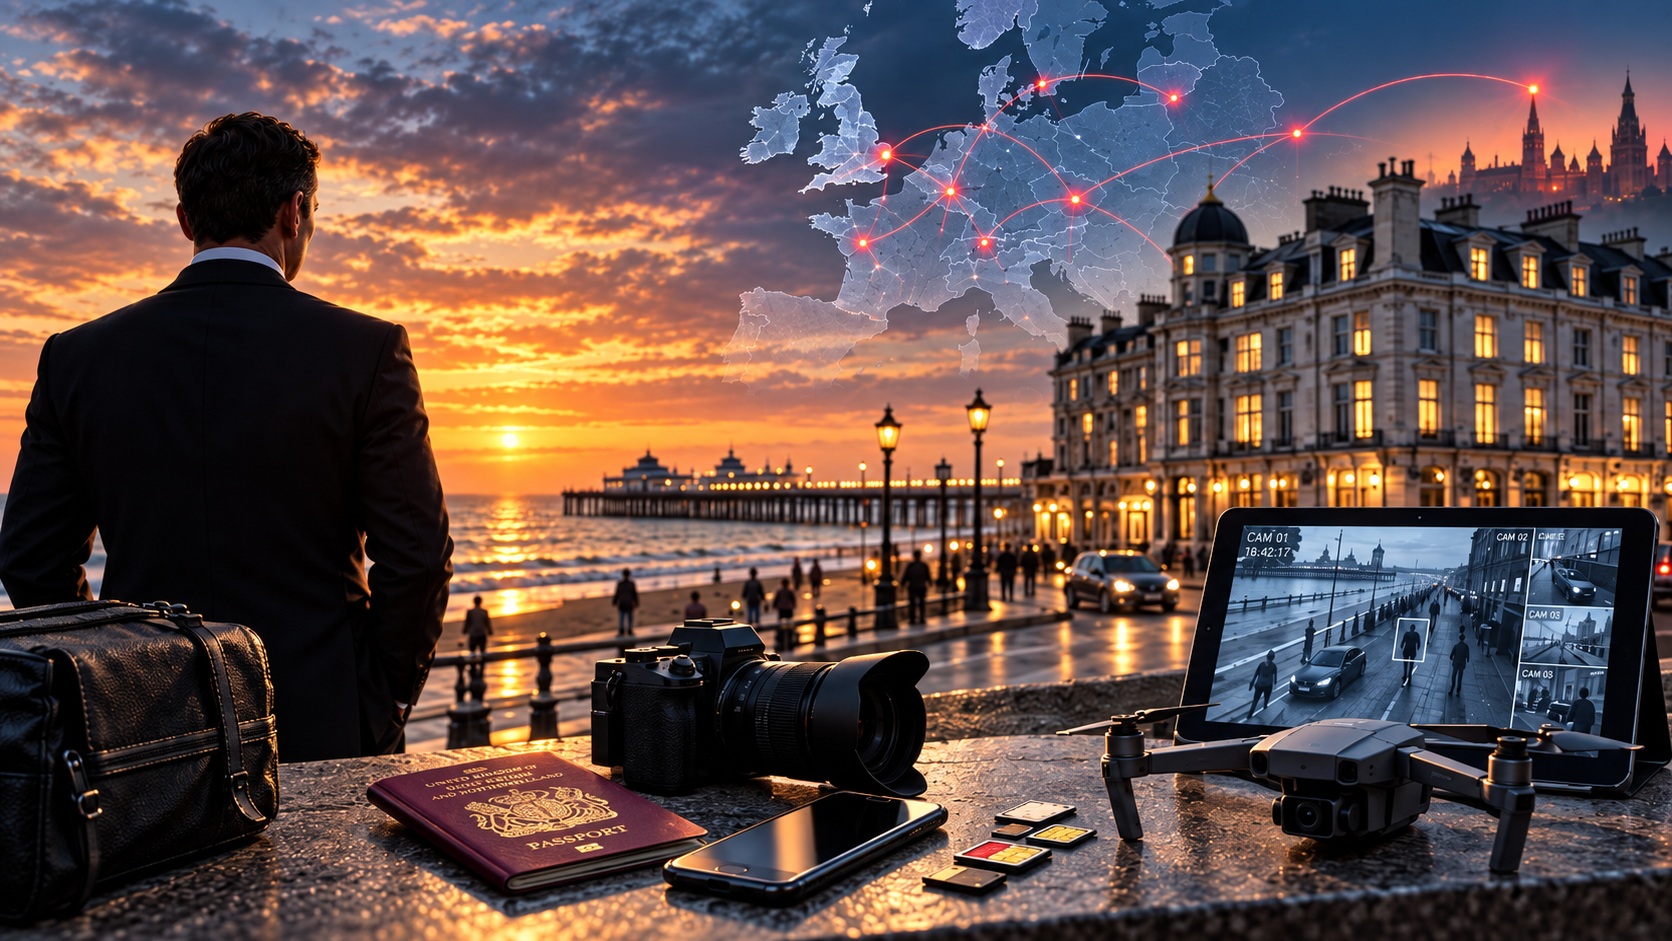
Quando, nel febbraio 2023, la polizia britannica entrò nella base utilizzata da Orlin Roussev a Great Yarmouth, nel Norfolk, non trovò l’ufficio di un servizio segreto. Era un ex albergo di trentatré stanze. All’interno c’erano apparecchiature per la sorveglianza, documenti falsi, telecamere nascoste negli oggetti più comuni e una quantità insolita di materiale elettronico. Considerando anche quanto sequestrato presso gli altri componenti della rete, gli investigatori contarono 221 telefoni cellulari, 495 schede SIM, 11 droni, tre dispositivi IMSI catcher e 75 tra passaporti e documenti d’identità. Numeri che impressionano, ma che raccontano soltanto la parte visibile della vicenda.
Tra il 2020 e il 2023 Roussev aveva diretto un gruppo di cittadini bulgari impegnati in operazioni di sorveglianza nel Regno Unito e in altri Paesi europei. Seguivano persone, studiavano edifici, utilizzavano identità di copertura, raccoglievano immagini e redigevano rapporti. Roussev riferiva a Jan Marsalek, l’ex dirigente di Wirecard ricercato dalle autorità tedesche e austriache, che il Crown Prosecution Service ha indicato come intermediario con i servizi d’intelligence russi. Tre componenti della rete si dichiararono colpevoli; gli altri tre furono condannati dopo il processo all’Old Bailey. Il 12 maggio 2025 arrivarono le pene, per oltre cinquant’anni complessivi di reclusione.
L’aspetto più interessante, però, non riguarda i congegni utilizzati. Riguarda le persone. La ricostruzione giudiziaria non presenta quella rete come un distaccamento del servizio russo né i suoi componenti come funzionari di carriera. Erano operatori esterni, collegati attraverso una catena di intermediari a chi beneficiava delle informazioni raccolte. Il comandante del Counter Terrorism Command della Metropolitan Police ha utilizzato un’espressione precisa per descrivere il fenomeno: outsourcing of espionage activity, esternalizzazione dell’attività di spionaggio. La spia professionale non scompare; accanto ad essa può operare qualcuno che, formalmente, spia senza appartenere a un servizio.
Fonti: Courts and Tribunals Judiciary, R v Roussev and others, Sentencing Remarks, 12 maggio 2025; Crown Prosecution Service, How prosecutors brought a Russian spy ring operating in the UK to justice, 2025; Metropolitan Police, Group convicted of being part of Russian spying operation, 7 marzo 2025.
La funzione intelligence esce dall’apparato
Utilizzare persone estranee ai servizi non è una novità nella storia dello spionaggio. Informatori, collaboratori e intermediari hanno sempre accompagnato il lavoro degli apparati. La trasformazione recente riguarda piuttosto la scala e la facilità con cui singole funzioni possono essere separate dall’organizzazione che le dirige. Nel rapporto Focus 2026, il Norwegian Intelligence Service afferma che i servizi russi utilizzano frequentemente proxy per operazioni fisiche e digitali in Europa. Tra questi include gruppi cyber non statali, estremisti, criminali, società, organizzazioni e privati cittadini. Il vantaggio è evidente: il collegamento con lo Stato diventa meno immediato. Lo svantaggio, per il committente, è un minore controllo su persone spesso prive di addestramento professionale.
C’è anche una ragione contingente. Le espulsioni di numerosi funzionari dell’intelligence russa dalle ambasciate europee hanno ristretto una parte dello spazio operativo tradizionale. Secondo il servizio norvegese, proprio questa pressione ha favorito un ricorso più frequente ai proxy. Già Focus 2025 segnalava il reclutamento di cittadini europei attraverso piattaforme digitali per attività di raccolta informativa, influenza, sovversione e sabotaggio. Non viene meno la direzione statale; si allunga la distanza tra chi decide e chi materialmente esegue.
L’International Institute for Strategic Studies ha definito questa evoluzione una intelligence-operative gig economy. La formula è efficace proprio perché richiama un modello noto: incarichi circoscritti, operatori reperiti da remoto, compensi, rapporti brevi e una certa sostituibilità di chi esegue il lavoro. Le piattaforme che organizzano la vita ordinaria diventano anche ambienti nei quali individuare persone disponibili a svolgere compiti per conto altrui. L’intelligence, in questo schema, conserva professionalità e direzione al vertice, ma può distribuire verso l’esterno singoli segmenti dell’attività.
Il dialogo di Joubert ne I tre giorni del Condor assume allora un significato diverso da quello immaginato nel 1975. «Alla fine c’è sempre qualcuno che paga». Nella guerra fredda cinematografica era il cinismo di un professionista. Oggi il denaro può essere il collante di un rapporto molto più breve. Il Royal United Services Institute ha rilevato l’impiego di persone comuni reclutate attraverso applicazioni di messaggistica cifrata e remunerate anche in criptovalute per ricognizioni, trasporto di materiali, vandalismi e azioni di sabotaggio. Non occorre condividere la causa del committente. Talvolta basta accettarne l’incarico.
Fonti: Norwegian Intelligence Service, Focus 2025 e Focus 2026; T. Field, “The intelligence-operative gig economy: from surveillance to sabotage”, International Institute for Strategic Studies, 17 agosto 2026; K. Redlowska, M. Popyk, T. Keatinge, Responding to Russian Sabotage Financing, RUSI, 14 gennaio 2026.
Quando raccogliere informazioni prepara qualcos’altro
La vicenda Roussev consente di osservare anche un secondo passaggio. Tra gli obiettivi della rete figurava una base militare statunitense a Stoccarda, che il gruppo riteneva utilizzata per addestrare militari ucraini. Secondo il Crown Prosecution Service, il piano prevedeva l’impiego di strumenti tecnici per raccogliere informazioni sulle persone presenti nella struttura, così da poter localizzare militari ucraini dopo il loro rientro in patria. In altri casi furono sorvegliati giornalisti e oppositori; nelle comunicazioni recuperate dagli investigatori comparvero anche ipotesi di rapimento, poi non realizzate. La raccolta informativa poteva, dunque, non essere il termine dell’operazione. Poteva esserne la premessa.
Questa continuità aiuta a collocare lo spionaggio nel campo più ampio della guerra ibrida. Il Norwegian Intelligence Service accomuna, tra gli strumenti utilizzati nelle cosiddette aree grigie, spionaggio, sabotaggio e operazioni di influenza. La NATO descrive a sua volta le minacce ibride come combinazioni di mezzi militari e non militari, palesi e clandestini, utilizzati per confondere il limite tra pace e conflitto. La novità non consiste nell’esistenza di questi strumenti, ma nella velocità, nella scala e nell’intensità che tecnologia e interconnessione consentono oggi di raggiungere.
La Russia offre il caso più evidente nell’attuale scenario europeo, ma non l’unico. L’MI5 ha dichiarato di avere fronteggiato dal gennaio 2022 numerosi complotti sostenuti dall’Iran contro persone presenti nel Regno Unito, rilevando l’uso esteso di criminali come proxy, dai trafficanti internazionali a delinquenti di basso livello. Nel 2025 il Governo britannico ha formalizzato la stessa preoccupazione nella risposta al rapporto parlamentare sull’Iran. Cambiano gli Stati, gli obiettivi e le modalità; ricorre la convenienza di utilizzare un soggetto che possa agire senza portare con sé, almeno nell’immediato, il nome dell’apparato che lo muove.
Fonti: Crown Prosecution Service, How prosecutors brought a Russian spy ring operating in the UK to justice, 2025; Norwegian Intelligence Service, Focus 2026; NATO, Countering hybrid threats, aggiornato al 29 gennaio 2026; MI5, Director General’s Threat Update; UK Government, Government Response to the Intelligence and Security Committee of Parliament Report “Iran”, 4 settembre 2025.
Vedere il disegno prima che sia completo
Per chi deve prevenire queste attività, il problema nasce proprio dalla loro apparente ordinarietà. Fotografare un edificio non equivale, di per sé, a spiare. Un trasferimento di denaro non rivela automaticamente un committente straniero. Un incendio resta anzitutto un fatto da accertare. Un criminale può essere semplicemente un criminale. Quando però episodi diversi condividono obiettivi, intermediari, flussi finanziari o modalità operative, il quadro cambia. L’operazione ibrida trae parte della propria efficacia dal tempo necessario per comprendere che una serie di eventi separati appartiene, invece, allo stesso disegno.
Il Consiglio dell’Unione europea, nelle conclusioni del marzo 2026, individua proprio in questa difficoltà una caratteristica delle minacce ibride: attività dannose coordinate, costruite per rendere più complessa la loro individuazione e la difesa, spesso mantenendosi al di sotto della soglia che potrebbe essere percepita come un atto di guerra. Nello stesso documento il Consiglio richiama espressamente le campagne russe e dei relativi proxy. Non è soltanto una questione di attribuire correttamente la responsabilità quando il fatto è già avvenuto. Conta il tempo impiegato per riconoscere che si è davanti a una campagna e non a una successione casuale di episodi.
Per l’Italia il tema si inserisce in un ordinamento che, con la L. 3 agosto 2007, n. 124, attribuisce responsabilità e funzioni definite al Sistema di informazione per la sicurezza della Repubblica. La minaccia segue però una logica diversa da quella dell’organigramma. La Relazione annuale sulla politica dell’informazione per la sicurezza 2026 descrive uno scenario nel quale i rischi tendono a manifestarsi attraverso dinamiche pervasive, elusive, multidimensionali e multidominio. È una constatazione che assume particolare rilievo quando il soggetto materialmente osservato non coincide con quello strategicamente interessato al risultato.
La risposta non può consistere nell’attribuire natura ostile a ogni condotta anomala. Sarebbe un errore analitico prima ancora che giuridico. Occorre piuttosto accorciare la distanza tra informazioni che nascono in ambienti diversi: intelligence, attività di polizia, sicurezza cibernetica, protezione delle infrastrutture e analisi dei flussi finanziari. La stessa NATO considera condivisione informativa, capacità di rilevazione e attribuzione parti essenziali della risposta alle minacce ibride. Quando l’avversario distribuisce le proprie funzioni, anche chi difende deve essere capace di ricomporre ciò che appare frammentato.
La spia professionale continuerà ad esistere. Il cambiamento sta altrove: non tutto ciò che serve a spiare deve essere fatto da una spia. Una fotografia, una SIM, un pedinamento, un piccolo pagamento o l’accesso a un edificio possono avere un significato modesto se osservati isolatamente. La sicurezza di domani dipenderà sempre più dalla capacità di comprendere quando quei gesti cessano di essere episodi e diventano parti di un’unica attività ostile. Prima ancora di individuare la spia, occorrerà riconoscere lo spionaggio.
Fonti: Consiglio dell’Unione europea, Council conclusions on advancing the European Union’s capacity to counter hybrid threats, 16 marzo 2026; NATO, Countering hybrid threats, 29 gennaio 2026; Sistema di informazione per la sicurezza della Repubblica, Relazione annuale sulla politica dell’informazione per la sicurezza 2026; L. 3 agosto 2007, n. 124, Sistema di informazione per la sicurezza della Repubblica e nuova disciplina del segreto.
